Sécurité numérique : comment choisir une suite de protection en 2026
Transparence sur le financement de cette page
Cette page est financée par la publicité. Elle contient des liens partenaires vers Avast. Si vous souscrivez un abonnement après avoir cliqué sur l'un de ces liens, BATIGNOLLES BUSINESS CENTRE perçoit une commission de la part de l'annonceur. Le prix que vous payez est exactement le même que si vous étiez passé directement par le site de l'éditeur.
veldaria.online n'est ni affilié à, ni approuvé par, ni sponsorisé par Avast Software s.r.o. ou Gen Digital Inc. Les descriptions de produit données ici sont indicatives : en cas de divergence, l'information publiée par l'éditeur du logiciel fait foi. Aucun avis d'utilisateur, aucune note et aucun témoignage ne figure sur cette page, pour la raison expliquée dans notre politique éditoriale.
Choisir un logiciel de sécurité relève moins de la comparaison de fiches techniques que de la compréhension de ce que ce type d'outil peut réellement empêcher. Ce dossier décrit le fonctionnement des menaces courantes, la place exacte qu'occupe un antivirus dans une protection cohérente, et la manière de vérifier par vous-même les affirmations des éditeurs — y compris celles qui figurent sur cette page.
1. Ce qui a changé, et ce qui n'a pas changé
La représentation populaire du « virus informatique » — un programme qui se propage seul et abîme les fichiers pour le plaisir de nuire — appartient aux années 1990. L'activité criminelle actuelle est organisée, financée et orientée vers le profit. Elle prend principalement trois formes : le chiffrement des données contre rançon, le vol d'identifiants revendus ou réutilisés, et la fraude directe, notamment par usurpation d'identité de banques, d'administrations ou de transporteurs.
Ce qui n'a pas changé, en revanche, c'est le point d'entrée. La très grande majorité des compromissions grand public commence par une action de l'utilisateur : ouvrir une pièce jointe, saisir un mot de passe sur une page qui imite un site légitime, autoriser une installation, rappeler un numéro indiqué dans un message d'alerte. Les techniques d'ingénierie sociale ont gagné en qualité de rédaction — les fautes d'orthographe grossières ne sont plus un critère fiable — mais leur logique est restée la même : créer une urgence, puis proposer une issue.
Une conséquence pratique en découle, et elle conditionne tout le reste de ce dossier : un logiciel de sécurité est une ligne de défense parmi d'autres, pas une assurance tous risques. Il compte, mais il compte moins que les mises à jour, la gestion des mots de passe et les sauvegardes.
2. Le déroulé concret d'une attaque
Les référentiels publics de réponse à incident décomposent une attaque en étapes successives. Ce découpage est utile parce qu'il montre qu'une attaque n'est pas un événement instantané, mais une chaîne : interrompre un seul maillon suffit à la faire échouer.
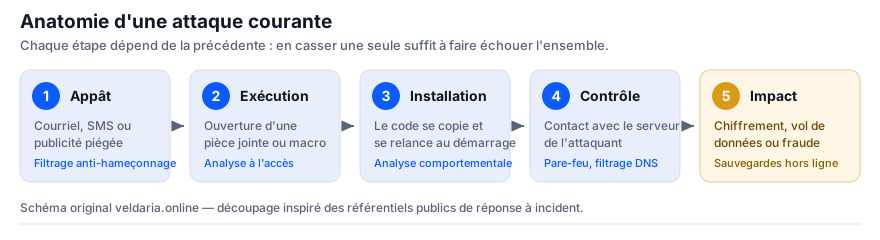
Le point important est la dernière colonne. Contre l'étape 5 — le chiffrement ou l'exfiltration effective —, aucun logiciel n'offre de garantie. Ce qui vous en sort, c'est une sauvegarde à laquelle l'attaquant n'a pas eu accès. Les quatre premières étapes, en revanche, sont précisément le terrain sur lequel une suite de sécurité travaille.
Avast propose une suite de sécurité pour Windows, macOS, Android et iOS, avec une version gratuite et des formules payantes plus complètes.
Voir l'offre AvastLien partenaireLien partenaire : BATIGNOLLES BUSINESS CENTRE perçoit une commission si vous souscrivez après avoir cliqué. Cela ne change rien au prix que vous payez, et cela n'a pas influencé le contenu de cette page.
3. Ce qu'un antivirus fait réellement — et ce qu'il ne fait pas
Il est plus facile de choisir un produit quand on sait ce qu'on attend de lui. Voici, sans exagération commerciale, le périmètre réel d'une suite de sécurité grand public.
Ce qu'il fait
- Il bloque les menaces déjà répertoriées. C'est l'analyse par signatures : le fichier est comparé à une base de menaces connues, mise à jour plusieurs fois par jour. C'est efficace, rapide, et cela couvre l'essentiel du volume.
- Il repère certains comportements anormaux. Un programme qui tente de chiffrer massivement des documents, de modifier des zones sensibles du système ou de s'ajouter au démarrage déclenche une alerte, même s'il est inconnu. C'est ce qu'on appelle l'analyse comportementale ou heuristique.
- Il filtre une partie du trafic web. Blocage des domaines d'hameçonnage connus, avertissement sur les certificats invalides, neutralisation de certains scripts.
- Il réduit la casse. Mise en quarantaine, restauration de fichiers dans certains cas, isolement d'un processus suspect.
Ce qu'il ne fait pas
- Il ne protège pas un mot de passe volé ailleurs. Si vos identifiants fuitent lors de la compromission d'un service en ligne, aucun logiciel installé sur votre machine n'y peut quoi que ce soit.
- Il ne compense pas un système non mis à jour. Une faille corrigée depuis six mois et non appliquée reste une porte ouverte.
- Il ne vous rend pas anonyme. Un VPN chiffre le trajet entre votre appareil et le serveur du fournisseur ; il ne supprime ni les identifiants de connexion, ni le suivi effectué par les sites où vous êtes authentifié.
- Il ne remplace pas une sauvegarde. C'est le point le plus souvent mal compris, et il justifie à lui seul la section 8.
- Il n'atteint pas 100 % de détection. Aucun produit n'y parvient, et un éditeur qui le promettrait devrait être écarté pour cette seule raison.
4. La défense en couches
Le modèle qui structure la sécurité informatique professionnelle s'applique tel quel à un usage domestique : on n'empile pas les protections pour qu'une seule soit parfaite, mais pour qu'une attaque doive toutes les franchir.
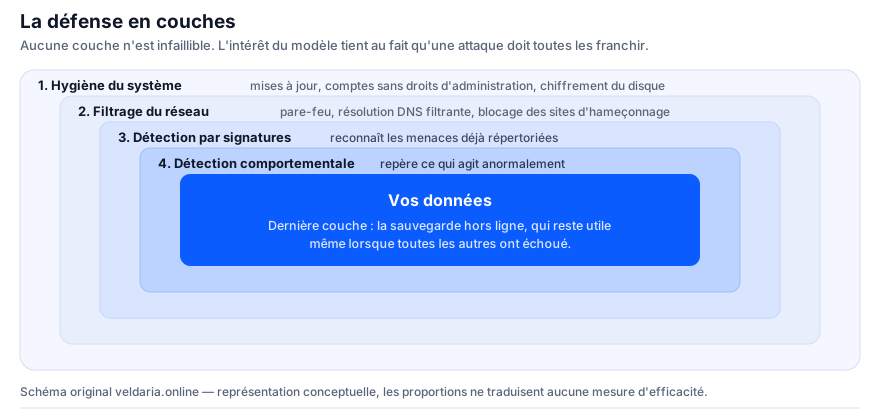
Deux couches ne coûtent rien et sont pourtant les plus rentables : les mises à jour automatiques du système et du navigateur, et l'usage d'un compte utilisateur sans droits d'administration au quotidien. Beaucoup d'installations malveillantes échouent simplement parce que le compte courant n'a pas le droit d'écrire là où le programme veut s'installer.
5. Sept critères pour choisir une suite de sécurité
- Les résultats des laboratoires indépendants. Deux organismes font référence en Europe : AV-TEST (Magdebourg) et AV-Comparatives (Innsbruck). Tous deux publient gratuitement leurs protocoles et leurs résultats. Consultez-les à la source plutôt que les extraits qu'en citent les pages commerciales — y compris celle-ci.
- L'impact sur les performances. Il est mesuré par les mêmes laboratoires, dans des tests dédiés. Un produit qui ralentit l'ordinateur finit désinstallé, ce qui est la pire issue possible.
- Le taux de faux positifs. Un logiciel qui bloque des fichiers légitimes pousse l'utilisateur à désactiver les alertes. Ce critère est publié, et il est au moins aussi important que le taux de détection.
- Le périmètre réel de la formule. Les noms commerciaux se ressemblent d'un éditeur à l'autre. Vérifiez ligne à ligne ce qui est inclus dans la formule que vous envisagez, et non dans la gamme en général.
- La politique de renouvellement et de résiliation. Le tarif de la première année n'est presque jamais celui des suivantes. En droit européen de la consommation, la reconduction doit être clairement portée à votre connaissance : lisez les conditions avant de payer.
- Le traitement des données personnelles. Un logiciel de sécurité voit passer une part considérable de votre activité. Sa politique de confidentialité mérite d'être lue — voir la section 10.
- La couverture multi-appareils. Le maillon faible d'un foyer est rarement l'ordinateur principal : c'est le téléphone d'un adolescent ou la tablette partagée.
Avast publie le détail de ce que contient chaque formule sur son propre site. C'est la source à consulter avant de souscrire.
Comparer les formules AvastLien partenaireLien partenaire : BATIGNOLLES BUSINESS CENTRE perçoit une commission si vous souscrivez après avoir cliqué. Cela ne change rien au prix que vous payez, et cela n'a pas influencé le contenu de cette page.
6. Gratuit ou payant : ce qui change vraiment
La question revient systématiquement, et la réponse honnête est : cela dépend de ce que vous protégez. Les versions gratuites des grands éditeurs offrent aujourd'hui un moteur de détection identique à celui des versions payantes. Ce qui est réservé aux offres payantes, ce sont les fonctions périphériques.
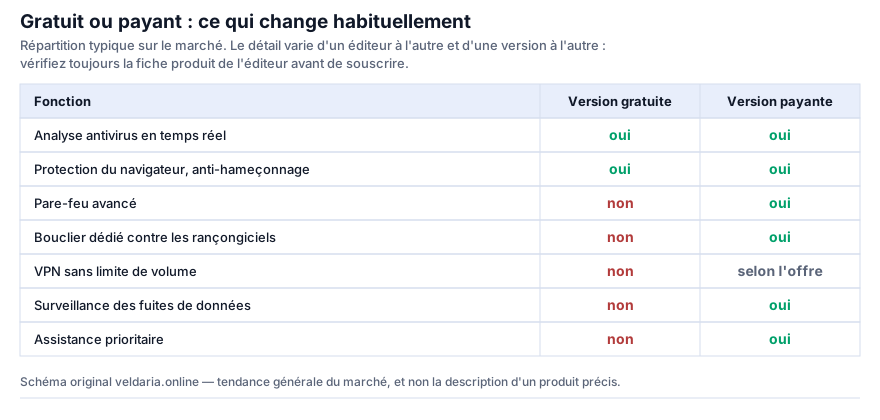
Deux précisions valent d'être faites, parce qu'elles sont souvent escamotées dans les pages promotionnelles :
- Le pare-feu applicatif n'est généralement pas inclus dans les versions gratuites. C'est le cas chez la plupart des éditeurs. Cela n'est pas dramatique — Windows et macOS intègrent leur propre pare-feu — mais l'affirmation inverse, que l'on lit fréquemment, est fausse.
- Un VPN « inclus » est très souvent un VPN plafonné en volume de données, ou proposé dans une formule spécifique, quand il n'est pas vendu comme un produit séparé. Vérifiez ce point précis : c'est l'un des écarts les plus fréquents entre la promesse d'une page d'affiliation et la réalité de l'abonnement.
7. Le maillon que l'antivirus ne couvre pas : vos mots de passe
Le mode opératoire le plus rentable pour un attaquant ne demande aucun logiciel malveillant. Il consiste à récupérer des couples adresse électronique / mot de passe issus d'une fuite chez un service tiers, puis à les essayer automatiquement sur des dizaines d'autres services. C'est le credential stuffing, et il fonctionne pour une seule raison : la réutilisation des mots de passe.
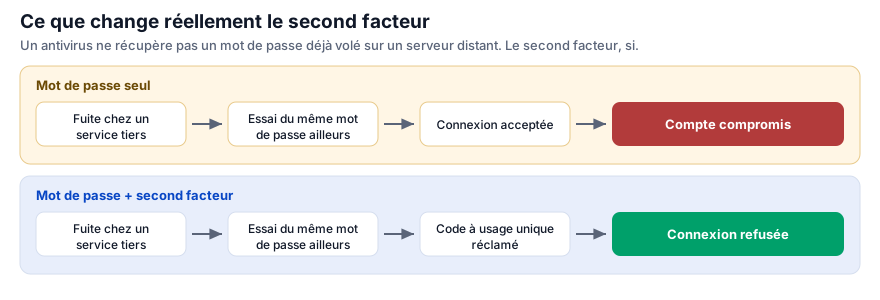
Trois mesures, par ordre décroissant d'efficacité :
- Activez l'authentification à deux facteurs sur votre messagerie principale avant tout le reste. Votre boîte mail commande la réinitialisation de tous vos autres comptes : elle est la clé de voûte.
- Utilisez un gestionnaire de mots de passe afin que chaque service ait un mot de passe distinct. Les navigateurs modernes en intègrent un, gratuit et synchronisé ; il vaut mieux qu'aucun. Des gestionnaires dédiés, dont plusieurs à code source ouvert, offrent davantage de contrôle.
- Préférez une application d'authentification ou une clé physique au code par SMS. Le SMS reste vulnérable à l'échange frauduleux de carte SIM. Il vaut mieux qu'aucun second facteur, mais c'est le moins solide.
Une précision sur les gestionnaires intégrés aux suites de sécurité
Plusieurs éditeurs ont fait évoluer ou retiré leur gestionnaire de mots de passe autonome au cours des dernières années, parfois en déplaçant la fonction dans leur navigateur maison. Si c'est cette fonction qui motive votre achat, vérifiez sur le site de l'éditeur qu'elle existe toujours sous la forme annoncée, et dans la formule précise que vous envisagez.
8. Rançongiciels : la sauvegarde avant tout
Un rançongiciel chiffre vos fichiers et réclame un paiement en échange de la clé de déchiffrement. Les autorités françaises, comme la plupart de leurs homologues européennes, recommandent de ne pas payer : le paiement n'offre aucune garantie de restitution, finance l'activité criminelle et désigne la victime comme solvable pour une éventuelle seconde attaque.
La seule parade réellement fiable est antérieure à l'incident. Elle tient en trois chiffres.
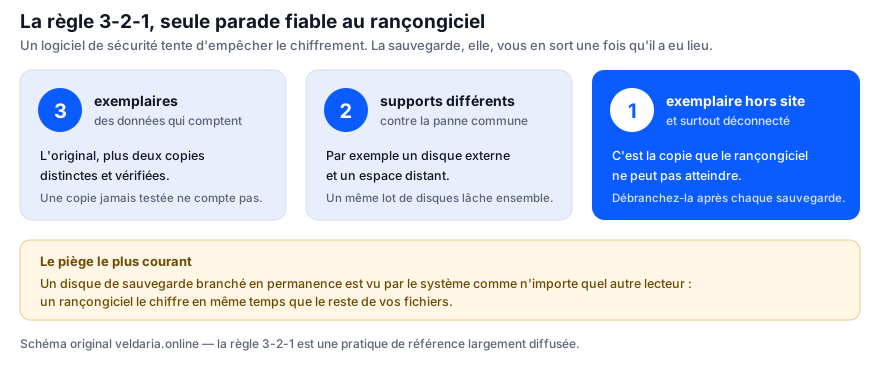
L'erreur la plus répandue est le disque externe laissé branché en permanence « pour que la sauvegarde se fasse toute seule ». Le système le voit comme n'importe quel autre lecteur, et un rançongiciel aussi. Une sauvegarde qui n'est pas déconnectée, ou versionnée chez un prestataire qui conserve un historique immuable, n'est pas une sauvegarde contre le rançongiciel.
En France, le service public Cybermalveillance.gouv.fr met à disposition un parcours d'assistance gratuit pour les particuliers et les petites entreprises victimes d'une attaque, ainsi que des fiches de réaction. C'est le premier réflexe utile après un incident, avant tout dépôt de plainte.
Les formules payantes des grands éditeurs, dont Avast, incluent généralement un module dédié à la surveillance des tentatives de chiffrement. Il complète la sauvegarde, il ne la remplace pas.
Découvrir la protection AvastLien partenaireLien partenaire : BATIGNOLLES BUSINESS CENTRE perçoit une commission si vous souscrivez après avoir cliqué. Cela ne change rien au prix que vous payez, et cela n'a pas influencé le contenu de cette page.
9. Le cas d'Avast : ce que l'on peut affirmer
Avast est l'annonceur de cette page. Par cohérence avec notre politique éditoriale, nous nous en tenons à ce qui est vérifiable auprès de sources publiques, et nous signalons ce qui ne l'est pas.
- Origine et propriétaire. L'éditeur, Avast Software s.r.o., est basé à Prague et fait remonter son origine à 1988. Depuis la fusion avec NortonLifeLock finalisée en septembre 2022, la marque appartient au groupe Gen Digital Inc., qui réunit également Norton, AVG et Avira.
- Gamme. Avast propose une version gratuite (Avast Free Antivirus) et des formules payantes, dont Avast Premium Security et l'offre intégrée Avast One. Le VPN, commercialisé sous le nom SecureLine, est selon les cas inclus dans une formule ou vendu séparément. Le détail exact des fonctions dépend de la formule et de la plateforme : reportez-vous à la fiche produit de l'éditeur.
- Base d'utilisateurs. L'éditeur et son groupe communiquent sur plusieurs centaines de millions d'utilisateurs dans le monde. Il s'agit d'un chiffre déclaré par l'entreprise, non d'une mesure indépendante ; nous le rapportons comme tel et ne le reprenons pas à notre compte.
- Résultats de détection. Avast figure régulièrement dans les campagnes de tests d'AV-TEST et d'AV-Comparatives. Les résultats varient d'une campagne à l'autre et d'un scénario à l'autre. Nous n'écrivons pas qu'Avast est « le meilleur » : ce type de classement dépend entièrement du protocole retenu et de la date du test. Consultez les tableaux publiés par ces laboratoires à la date qui vous intéresse.
10. Points de vigilance
Une page financée par un annonceur qui n'énoncerait que des avantages ne mériterait pas d'être lue. Deux éléments de contexte, publics et documentés, doivent être portés à la connaissance du lecteur.
L'affaire Jumpshot. Avast a exploité, via une filiale nommée Jumpshot, des données de navigation collectées auprès des utilisateurs de ses logiciels, revendues à des tiers. L'activité a été arrêtée par l'entreprise en janvier 2020 après des révélations de presse. Elle a donné lieu à des suites réglementaires : la Federal Trade Commission américaine a publié en février 2024 un accord prévoyant une sanction financière et l'interdiction de revendre des données de navigation à des fins publicitaires, et la CNIL a prononcé en 2024 une amende à l'encontre de la société tchèque pour des manquements liés à cette collecte. Nous invitons le lecteur à consulter directement les décisions publiées sur les sites de la FTC et de la CNIL, qui font foi sur les montants et les qualifications retenus.
Ce qu'il faut en retenir, sans sur-interpréter. Ces faits sont antérieurs à l'organisation actuelle du groupe et ont été suivis de mesures correctrices et d'engagements contraignants. Ils ne disqualifient pas le produit, mais ils illustrent un point valable pour tout éditeur de sécurité : un logiciel qui observe l'ensemble de votre activité est, par construction, en position d'en tirer des données. La politique de confidentialité de l'éditeur, et les réglages de partage de données proposés à l'installation, méritent une lecture attentive — quel que soit le produit retenu.
11. Comment vérifier par vous-même
Ne nous croyez pas sur parole. Les sources ci-dessous sont gratuites, publiques et indépendantes de tout annonceur.
- AV-TEST (
av-test.org) — tests comparatifs bimestriels, notation séparée en protection, performance et facilité d'usage. - AV-Comparatives (
av-comparatives.org) — tests en conditions réelles, rapports de faux positifs, protocoles publiés. - Cybermalveillance.gouv.fr — dispositif public français d'assistance aux victimes, fiches réflexes et annuaire de prestataires.
- ANSSI (
cyber.gouv.fr) — guides d'hygiène informatique, alertes et avis de sécurité. - CNIL (
cnil.fr) — décisions de sanction, doctrine sur les traceurs et les données personnelles. - Le site de l'éditeur — la fiche produit et les conditions d'abonnement, seules sources faisant foi sur le contenu exact d'une formule et sur son tarif de renouvellement.
Sur les illustrations de cette page
Les cinq schémas de ce dossier sont des créations originales de la rédaction de veldaria.online, produites au format SVG et hébergées sur ce serveur. Ils ne reproduisent aucune capture d'écran, aucun visuel de marque et aucune photographie de banque d'images. La figure de la section 11 de notre politique relative aux cookies est une reconstitution schématique d'une interface de navigateur, et non une capture.
12. Corrections apportées à cette page
Une version antérieure de ce dossier comportait des affirmations que nous avons retirées ou reformulées après vérification. Conformément à notre procédure de correction, nous les signalons ouvertement.
- « Pare-feu inclus dans la version gratuite » — retiré. Le pare-feu applicatif relève des offres payantes chez la plupart des éditeurs, Avast compris.
- « VPN intégré, contrairement aux concurrents qui le facturent à part » — reformulé. La disponibilité du VPN dépend de la formule ; il est dans certains cas plafonné en volume ou vendu séparément.
- « Gestionnaire de mots de passe inclus » — retiré en tant que fonction acquise. Plusieurs éditeurs ont retiré ou déplacé cette fonction ; elle doit être vérifiée formule par formule.
- « Contrôle parental » — retiré, faute d'avoir pu confirmer la présence de cette fonction dans la gamme grand public actuelle de l'éditeur.
- « Permet de contourner les restrictions géographiques » — retiré. Cet usage peut contrevenir aux conditions d'utilisation des services concernés ; nous ne le présentons pas comme un argument de vente.
- « Détection et légèreté systématiquement parmi les meilleures des tests indépendants » — reformulé en renvoi direct aux laboratoires. Un superlatif de ce type n'est pas vérifiable dans l'absolu.
- « Plus de 400 millions d'utilisateurs » — requalifié en chiffre déclaré par l'entreprise, et non en donnée mesurée.
- Cadre « témoignage de lecteur » — supprimé. Ce dossier est un contenu de la rédaction, financé par la publicité, et non le récit d'un lecteur.
13. Sources
- AV-TEST GmbH, rapports comparatifs pour Windows, macOS et Android —
av-test.org - AV-Comparatives, Real-World Protection Test et Performance Test —
av-comparatives.org - Commission nationale de l'informatique et des libertés (CNIL), décisions de sanction et doctrine sur les traceurs —
cnil.fr - Federal Trade Commission (États-Unis), procédure relative à Avast et Jumpshot, février 2024 —
ftc.gov - Cybermalveillance.gouv.fr, fiches réflexes rançongiciel et hameçonnage —
cybermalveillance.gouv.fr - ANSSI, guides d'hygiène informatique —
cyber.gouv.fr - Avast Software s.r.o. et Gen Digital Inc., pages produit, conditions d'abonnement et politique de confidentialité
Note sur la vérification. Les éléments relatifs à la composition des formules commerciales et aux tarifs évoluent fréquemment. Nous les avons rapportés au conditionnel ou renvoyés à la source de l'éditeur lorsque nous ne pouvions pas les confirmer à la date de publication. En cas de divergence entre cette page et l'information publiée par l'éditeur du logiciel, c'est cette dernière qui prévaut.
À retenir
- Les mises à jour automatiques et un compte sans droits d'administration font plus pour votre sécurité que le choix entre deux antivirus.
- L'authentification à deux facteurs sur votre messagerie principale est la mesure la plus rentable que vous puissiez prendre aujourd'hui.
- Une sauvegarde déconnectée est la seule réponse fiable au rançongiciel.
- Une suite de sécurité complète utilement ces trois points. Elle ne les remplace pas.
- Vérifiez le périmètre exact de la formule et son tarif de renouvellement sur le site de l'éditeur avant de payer.
Si ce dossier vous a décidé, le lien ci-dessous mène à l'offre de notre partenaire.
Voir l'offre AvastLien partenaireLien partenaire : BATIGNOLLES BUSINESS CENTRE perçoit une commission si vous souscrivez après avoir cliqué. Cela ne change rien au prix que vous payez, et cela n'a pas influencé le contenu de cette page.